أمن الشبكة والأجهزة: القفلان اللذان يحتاجهما كلّ مكتب عُماني
لأمن المكتب وجهان، الشبكة والأجهزة التي عليها، وإليك لماذا تحتاج كليهما وكيف يضعهما مكتب عُماني عاديّ في مكانهما.
قفلان لا قفل واحد
إن كنت تدير مكتباً في مسقط ودفعت مقابل برنامج حماية على الحواسيب، فمن حقّك أن تسأل: هل هذا يعني أنّنا في أمان؟ والجواب الصادق أنّه نصف المهمّة. فأمن المكتب له وجهان، ولا يعملان إلا حين يكون كلاهما في مكانه. الوجه الأوّل هو الشبكة، أي الاتّصال المشترك الذي تجلس عليه كلّ أجهزة المكتب. والوجه الآخر هو الجهاز الطرفي، أي كلّ حاسوب محمول ومكتبي وهاتف على حدة. وأمن الشبكة والأجهزة الجيّد يعني تغطية الوجهين معاً، لأنّ المهاجم لا يحتاج إلا إلى الأضعف منهما ليدخل.
تخيّلها كمبنى. السور والبوّابة يمنعان الشارع من الدخول، لكن حين يصبح أحدهم في الداخل، فكلّ باب مكتب غير مقفل صار في متناوله، لذا يهمّ إقفال كلّ باب أيضاً. افعل أحدهما دون الآخر، وتكون قد تركت طريقاً واضحاً للدخول. وفيما يلي ما يتضمّنه كلّ وجه، ولماذا الفجوة بينهما هي حيث تبدأ أكثر المتاعب، وما الذي يستطيع مكتب عُماني عاديّ فعله حياله.
جانب الشبكة: السور حول المكتب
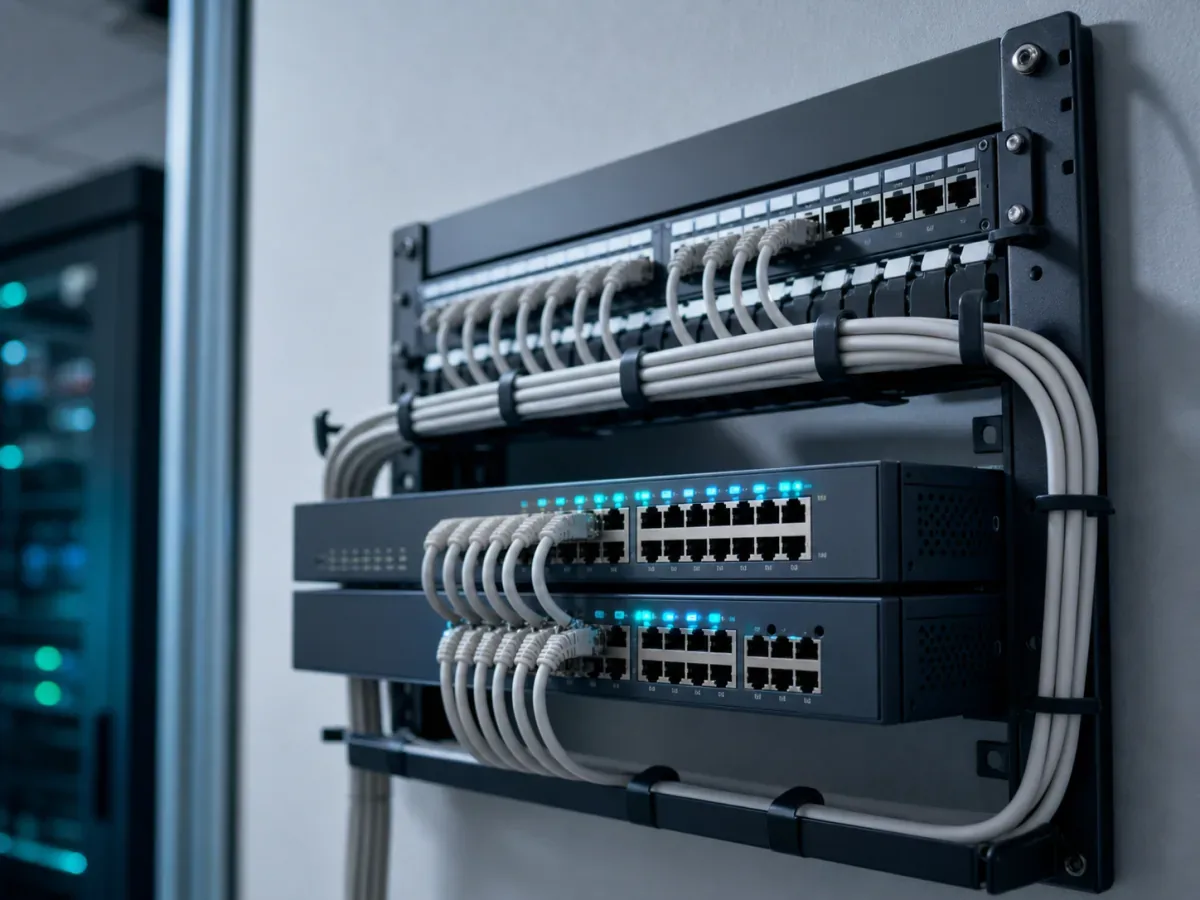
الشبكة هي كلّ ما تتّصل أجهزتك من خلاله: خطّ الإنترنت، وجهاز التوجيه، والمبدّلات، والواي فاي. وتأمينها يبدأ بجدار حماية سليم. تعتمد أكثر المكاتب على جدار الحماية البسيط المدمج في الموجّه الذي سلّمه مزوّد الإنترنت، وهو أفضل من لا شيء لكنّه غير مبنيّ لفحص حركة الأعمال أو صدّ محاولة مصمّمة. أمّا جدار الحماية بمستوى الأعمال فيقف بين مكتبك والإنترنت، ويقرّر ما يُسمح بدخوله وخروجه. والطريقة التي تُعدّ بها شبكة مكتبك وتُؤمَّن هي الأساس الذي يقوم عليه ما تبقّى.
القطعة الثانية فصل واي فاي الضيوف عن أنظمة عملك. فالزوّار والمقاولون وهواتف الموظّفين الشخصية ينبغي أن يجلسوا على شبكة ضيوف تصل إلى الإنترنت لكنّها لا ترى حواسيب المكتب ولا الخادم ولا الأقراص المشتركة. فحين يتشارك هاتف زبون وحاسوب حساباتك الشبكة ذاتها، تصبح مشكلة ذلك الهاتف مشكلة في شبكتك.
القطعة الثالثة هي التقسيم، وهو الفكرة نفسها مطبّقة داخل المكتب. فبدل شبكة واحدة مسطّحة يكلّم فيها كلّ شيء كلّ شيء، تقسمها بحيث تجلس الكاميرات وأجهزة الدفع وحواسيب المكتب والطابعات في مناطق منفصلة. فإن اختُرِق جهاز واحد، يمنع التقسيم المشكلة من الانتشار إلى البقيّة. إصابة ببرمجية فدية في حاسوب استقبال واحد يوم سيّئ. أمّا وصول الإصابة نفسها إلى كلّ جهاز وإلى الخادم لأنّ الشبكة كانت مسطّحة، فهو من النوع الذي يُغلق العمل أسبوعاً.
جانب الأجهزة: قفل على كلّ شاشة
جانب الأجهزة يتعلّق بالأجهزة نفسها، ويبدأ بحماية حقيقية على كلّ واحد منها. لا الأداة المجانية على الحاسوب الرئيس ولا شيء على البقيّة، بل حماية مُدارة على كلّ حاسوب محمول ومكتبي وهاتف عمل، بما فيها ما يغادر المبنى. فالحاسوب المحمول الذي يُصاب على واي فاي المنزل ويعود إلى المكتب صباحاً يمرّ من أمام جدار الحماية مباشرة، لأنّه صار في الداخل أصلاً.
القطعة الثانية التحديثات. أكثر الاختراقات لا تستعمل حيلاً جديدة بارعة، بل تستغلّ ثغرات معروفة في البرامج أصلحها تحديث قبل أشهر. وإبقاء ويندوز والمتصفّحات والتطبيقات اليومية محدّثة يُغلق تلك الثغرات قبل أن يعبرها أحد. وهذا عمل مملّ ومستمرّ، ولهذا بالضبط يُهمَل، وإهماله من أكثر أسباب تعرّض المكاتب للأذى شيوعاً.
القطعة الثالثة المصادقة متعدّدة العوامل، أو MFA، على الحسابات المهمّة: البريد، ونظام المحاسبة، والوصول عن بُعد، وكلّ ما يحمل مالاً أو بيانات زبائن. تعني المصادقة متعدّدة العوامل أنّ كلمة مرور مسروقة وحدها لا تكفي، لأنّ تسجيل الدخول يحتاج أيضاً رمزاً من هاتف أو تطبيق. وكلمات المرور تتسرّب باستمرار دون خطأ من الشركة. والمصادقة متعدّدة العوامل أرخص خطوة منفردة تحوّل كلمة المرور المتسرّبة من اقتحام إلى حدث بلا أثر. وجمع هذا كلّه عبر كلّ جهاز وحساب هو صلب الأمن السيبراني العملي للمكتب.
لماذا يترك أحد الوجهين دون الآخر فجوة
هنا الجزء الذي يُغفَل. كلّ وجه يغطّي ضعفاً لا يستطيع الآخر بلوغه، فأداء أحدهما وحده يترك فجوة حقيقية لا نصف حماية.
جدار حماية قويّ لا يفعل شيئاً حيال حاسوب محمول أُصيب في مكان آخر وأُعيد إلى الداخل. فالسور الشبكيّ يمنع التهديدات من عبور السور فقط، وهو أعمى عمّا صار في الداخل. ولهذا وُجدت حماية الأجهزة.
والعكس صحيح أيضاً. الحماية على كلّ جهاز لا تمنع جهاز ضيف على الشبكة المسطّحة نفسها من بلوغ خادمك، ولا تمنع مهاجماً يملك كلمة مرور صالحة من تسجيل الدخول ببساطة. ولهذا وُجد التقسيم والمصادقة متعدّدة العوامل.
الوجهان يفترض كلّ منهما الآخر. التقسيم يحدّ من مدى انتشار حاسوب مُخترَق، لكن فقط إن كان للحاسوب أيضاً حماية تلتقط الإصابة من البداية. والمصادقة متعدّدة العوامل تحمي الحساب حتّى حين تُخترَق الشبكة. والتحديثات تُغلق الثغرات التي كان على جدران الحماية وبرامج الحماية أن تلتقطها تحت الضغط لولاها. أمّن الشبكة واترك الأجهزة مكشوفة، أو أقفل الأجهزة واترك الشبكة مسطّحة، وتكون قد دفعت مقابل باب بلا سور، أو سور بلا أبواب.
خطوات عملية يستطيع مكتب عُماني عاديّ اتّخاذها
لا تحتاج ميزانية مؤسّسة كبيرة لإغلاق معظم هذه الفجوة. وبترتيب تقريبيّ للقيمة مقابل الجهد:
- فعّل المصادقة متعدّدة العوامل اليوم على البريد وأيّ نظام يحمل مالاً أو بيانات زبائن. غالباً ما تكون مجانية، وهي أعلى خطوة منفردة قيمة.
- ضع الزوّار والهواتف الشخصية على واي فاي ضيوف منفصل لا يرى حواسيب المكتب.
- تأكّد أنّ كلّ جهاز، بما فيه ما يذهب إلى البيت، عليه حماية مُدارة، لا خليط من أدوات مجانية ولا شيء.
- شغّل تحديثات البرامج ودعها تُثبَّت، بدل النقر على «ذكّرني لاحقاً» شهوراً.
- استبدل بجدار حماية الموجّه الافتراضي جدار حماية بمستوى الأعمال إن كان يمرّ عبر المكتب شيء حسّاس.
- قسّم الشبكة كي لا تكون الكاميرات وأجهزة الدفع وحواسيب المكتب كلّها في منطقة مسطّحة واحدة.
- دوّن من المسؤول عن مراجعة هذا كلّه، لأنّ الأمن الذي لا يملكه أحد يتلاشى بهدوء.
أكثر المكاتب تستطيع أداء الخطوات الأربع الأولى بنفسها في بعد ظهيرة. أمّا الثلاث الأخيرة فتحتاج عادة إلى من فعلها من قبل، ويجدر إتقانها لا التخمين فيها. وإبقاء ذلك كلّه مصاناً مع الوقت، لا معدّاً مرّة ثمّ منسيّاً، هو ما وُجد له دعم تقنية المعلومات المُدار.
نقطة انطلاق واقعية
لن تُغلق كلّ خطر، ولن يعدك مزوّد صادق بأنّك ستفعل. الهدف أن تتوقّف عن كونك الهدف السهل، لأنّ أكثر الهجمات آلية وتقصد من ترك الفجوة الواضحة مفتوحة. فالمكتب الذي لديه جدار حماية حقيقيّ، وشبكة مقسّمة، وأجهزة محميّة ومحدّثة، ومصادقة متعدّدة العوامل على الحسابات المهمّة، قد تجنّب أصلاً الأخطاء التي تُوقِع أكثر الشركات الصغيرة. ابدأ بالخطوات المجانية هذا الأسبوع، وخطّط لجانب الشبكة كما ينبغي، وعامل الوجهين كمهمّة واحدة، لأنّهما للمهاجم كانا كذلك دائماً.
احصل على عرض سعر مجاني
اميرحسين صفوي
المؤسس
اميرحسين صفوي مؤسس براعم التقنية، شركة تقنية معلومات وبرمجيات في مسقط تأسست عام 2026، ويكتب أدلتها عن تقنية المعلومات للشركات في عُمان.
المزيد من اميرحسين صفوي